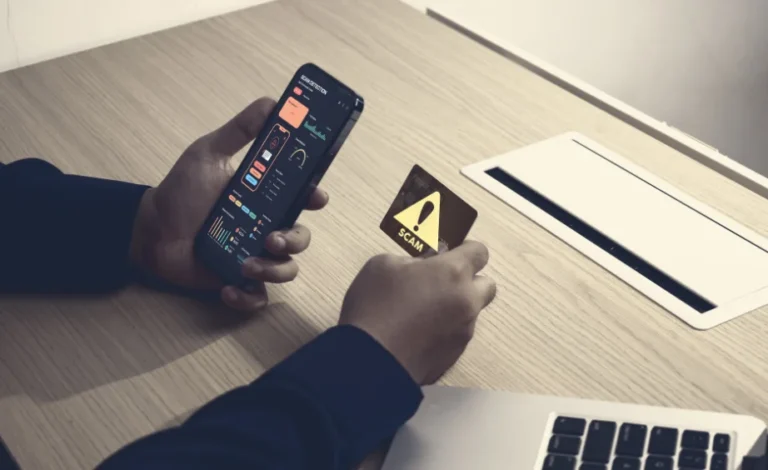
La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) y la Asociación de Bancos de México (ABM) emitieron un comunicado conjunto de alerta preventiva ante la detección de un incremento en los intentos de fraude financiero mediante software malicioso (malware) y aplicaciones apócrifas instaladas en dispositivos móviles. La advertencia busca informar a la población sobre los métodos de operación de estas ciberamenazas, las cuales comprometen los teléfonos celulares de los usuarios para interceptar códigos de seguridad, capturar credenciales de acceso y ejecutar transferencias no autorizadas directamente desde los perfiles bancarios de las víctimas.
Cómo opera el software malicioso en dispositivos móviles
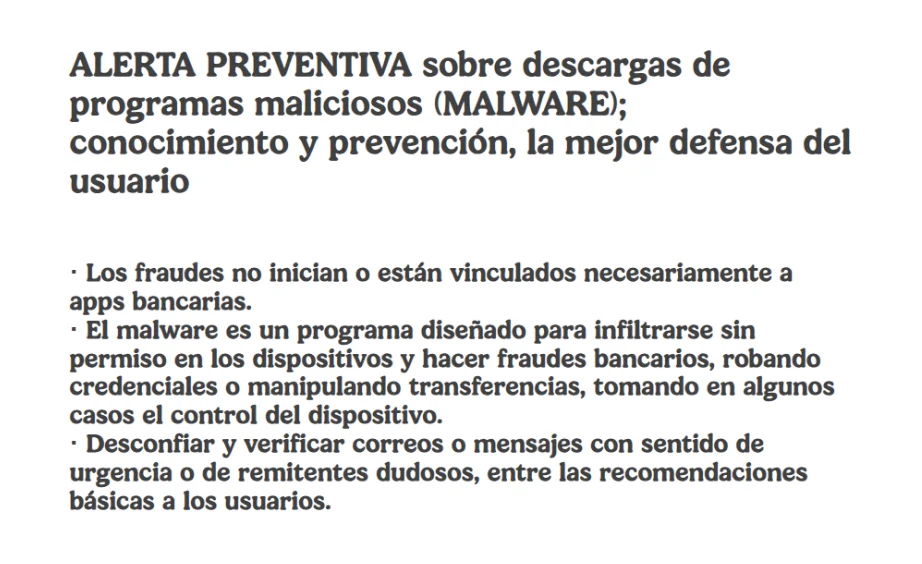
De acuerdo con el informe oficial de las autoridades financieras, el esquema fraudulento no se origina necesariamente dentro de las aplicaciones bancarias legítimas, sino a través de vectores de ataque externos que utilizan técnicas de ingeniería social. Los ciberdelincuentes inician el contacto mediante mensajes de texto (SMS), correos electrónicos, llamadas telefónicas o enlaces engañosos que simulan ser comunicaciones oficiales de las instituciones bancarias.
Mediante estos engaños, se persuade a la víctima para que descargue un archivo ejecutable, abra una liga sospechosa o instale una aplicación falsa que imita la interfaz del banco o de una herramienta de utilidad. Una vez instalado en el celular, el malware solicita permisos avanzados al sistema operativo, lo que le permite capturar pulsaciones de teclado (keylogging), ejecutar la superposición de pantallas para clonar formularios de inicio de sesión, leer mensajes de texto con códigos de verificación (OTP) y, en casos severos, otorgar el control remoto total del equipo a los agresores.
#Publicidad - Enlaces de Afiliado.
Señales de alerta e indicadores de riesgo digital
Las autoridades señalaron que una de las principales complicaciones de esta modalidad delictiva radica en que los atacantes operan desde el propio dispositivo de la víctima utilizando credenciales válidas. Al emplear la dirección IP habitual del usuario y sus mecanismos de autenticación comprometidos, los sistemas de monitoreo transaccional de los bancos enfrentan mayor dificultad para diferenciar una operación legítima de una fraudulenta en el momento en que se ejecuta.
Entre los principales factores de riesgo e indicadores de manipulación identificados en la alerta destacan los siguientes mensajes y conductas engañosas:
- Comunicaciones que generan un sentido extremo de urgencia, alertando sobre supuestos bloqueos de cuenta o cargos no reconocidos.
- Solicitudes para ingresar contraseñas, NIP, datos de la tarjeta física o códigos de verificación enviados por SMS.
- Instrucciones para instalar programas de asistencia técnica, extensiones del navegador o herramientas de control remoto.
- Cambios inusuales en el comportamiento del teléfono móvil, como lentitud excesiva, sobrecalentamiento, consumo atípico de batería o la aparición constante de ventanas emergentes.
Recomendaciones clave para blindar la banca móvil
Para mitigar la exposición a estos riesgos y fortalecer la seguridad digital de los ahorradores, la CONDUSEF y la ABM difundieron una serie de directrices de prevención indispensables para cualquier usuario de servicios bancarios digitales:
- Uso de tiendas oficiales: Descargar aplicaciones móviles de manera exclusiva desde las plataformas oficiales Google Play Store (Android) o App Store (Apple), evitando instalar archivos descargados desde navegadores o enlaces recibidos por mensaje.
- Protección y actualización constante: Instalar herramientas antivirus o antimalware confiables y mantener actualizado el sistema operativo del teléfono, los navegadores web y las aplicaciones financieras para garantizar que cuenten con los parches de seguridad más recientes.
- Manejo de enlaces y credenciales: Evitar abrir ligas o descargar archivos contenidos en mensajes inesperados. Bajo ninguna circunstancia se deben compartir claves secretas, NIP o códigos de autenticación temporal con terceros.
- Verificación transaccional: Confirmar minuciosamente la cuenta de destino, el nombre del beneficiario y el monto exacto antes de autorizar cualquier operación desde la banca electrónica.
- Revisión de movimientos y alertas: Activar las notificaciones de movimientos en tiempo real e ingresar directamente abriendo la aplicación oficial del banco para validar la información, descartando ligas externas.
Qué hacer en caso de sospechar una infección en el celular
En caso de que un usuario identifique una transacción no reconocida, detecte comportamientos extraños en su teléfono móvil o sospeche que su equipo fue comprometido por un programa malicioso, las autoridades aconsejan detener la operación de forma inmediata y desconectar el dispositivo de las redes Wi-Fi y de los datos móviles para frenar la comunicación remota con los atacantes.
Posteriormente, se debe establecer contacto con la institución financiera a través de sus canales oficiales, utilizando de preferencia el número telefónico impreso en el reverso de la tarjeta física o acudiendo a la Unidad Especializada de Atención a Usuarios (UNE) de la entidad. Asimismo, se recomienda modificar todas las contraseñas bancarias y de correo electrónico desde un dispositivo seguro y no comprometido. La CONDUSEF y la ABM enfatizaron que la ciberseguridad es una responsabilidad compartida, donde la educación financiera y la cautela del usuario constituyen la primera línea de defensa contra el fraude.